كشف نظام التشغيل باستخدام Nmap: قراءة البصمة وحدود الثقة
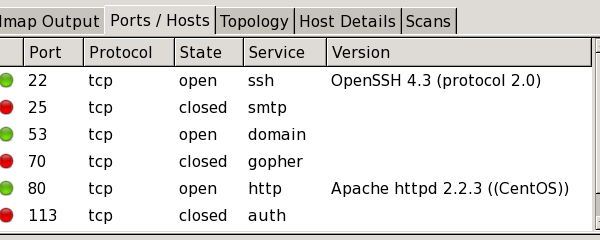
يعتمد كشف نظام التشغيل باستخدام Nmap على مقارنة سلوك الاستجابات الشبكية ببصمات معروفة. يفعّل -O هذه الاختبارات، لكنه لا يسجل الدخول إلى الجهاز ليقرأ اسم النظام المثبت. استخدم النتيجة قرينة تساعد في الجرد، ثم أكد التفاصيل من الجهاز عندما تملك صلاحية إدارته.
الأوامر التالية أمثلة تعليمية لجهاز تدريب تملكه، ولم تُنفذ أثناء إعداد المقال. العنوان 192.168.56.10 افتراضي؛ استبدله بعنوان الجهاز الذي خصصته للتجربة، وراجع اتصال الشبكة الافتراضية قبل البدء.
كيف تختلف بصمة الشبكة عن اسم النظام؟
تنفذ الأنظمة تفاصيل TCP/IP بطرق تختلف في بعض الاستجابات والخيارات. يرسل الفاحص اختبارات ويقارن ما يراه بقاعدة بصماته. قد تشير الاستجابة إلى عائلة أنظمة أو نطاق إصدارات متشابهة، من دون أن تعطي اسم توزيعة دقيقًا أو رقم بناء مثبتًا.
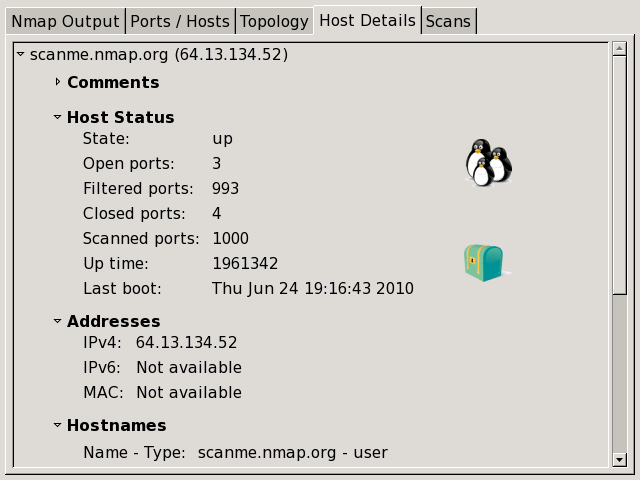
وجود رمز Linux في واجهة العرض، مثل لقطة Zenmap الرسمية القديمة المرفقة، يلخص التصنيف الذي توصل إليه البرنامج. لا يعني الرمز أن أحدًا تحقق من الجهاز يدويًا. عند نقل النتيجة إلى جرد المؤسسة، اكتب «تصنيف شبكي محتمل» حتى لا تتحول إشارة مرئية إلى معلومة مؤكدة في التقارير اللاحقة.
كيف تطلب كشف نظام التشغيل باستخدام Nmap؟
sudo nmap -n -O 192.168.56.10المثال يفترض Linux وصلاحيات مناسبة لإرسال الحزم التي يحتاجها الاختبار. يستخدم نطاق المنافذ الافتراضي، ولا يقتصر على منفذ ويب واحد. تحقق من نظام الفاحص وإعدادات برنامج التقاط الحزم عند العمل على Windows؛ نسخ كلمة sudo إلى موجه أوامر Windows ليس إعدادًا بديلًا للصلاحيات.
تكون ظروف التعرف أفضل عندما يجد الفاحص منفذ TCP مفتوحًا وآخر مغلقًا. اختلاف الردود بينهما يوفر مادة للاختبارات. إذا حذّرك التقرير من غياب هذه الظروف، دوّن التحذير مع التخمين. لا تفتح خدمة جديدة أو توسع الوصول في جهاز إنتاج فقط لتحسين نتيجة أداة الجرد.
كيف تقرأ نتيجة واسعة أو غير حاسمة؟
إذا ذكر التقرير عائلة Linux أو مجموعة إصدارات، احتفظ بالنطاق كما هو. لا تختَر آخر رقم في القائمة وكأنه الإصدار المثبت. وإذا ظهرت درجة مطابقة، فهي تعبر عن تقييم الأداة للتشابه؛ لا تحولها إلى ضمان أو إلى نسبة يقين مستقلة عن ظروف الشبكة.
غياب التخمين لا يثبت أن الجهاز يخفي نفسه أو أنه مخترق. قد لا تتوفر استجابات مناسبة أو بصمة قريبة، وقد تؤثر أجهزة وسيطة في الحزم. راجع العنوان والمسار وإصدار الفاحص أولًا، ثم قارن بالمعلومات الإدارية التي تعرفها عن الجهاز.
ما أثر NAT والجدار الناري؟
قد تغير البوابات والجدران النارية وموازنات الحمل بعض ما يراه الفاحص. عند فحص عنوان تمر خدماته إلى أنظمة مختلفة، لا تفترض أن كل الردود جاءت من نظام واحد. حدّد في سجل الجرد هل العنوان يخص الجهاز نفسه أم بوابة أمامه، ومن أي شبكة أجريت الفحص.
لا يكفي TTL وحده لتحديد النظام؛ عدد القفزات والإعدادات والوسيط الشبكي تؤثر في القراءة. تجنّب قواعد من نوع «كل رد بهذه القيمة يعني Windows». استخدم البصمة متعددة الاختبارات مع السجل الإداري بدل اختزال التعرف في رقم واحد.
ما الذي تؤكده من داخل جهازك؟
في جهاز Linux تديره، يمكنك مراجعة /etc/os-release لمعرفة التوزيعة، وuname -r لمعرفة النواة الجارية. هاتان المعلومتان مختلفتان، وقد تختلف النواة المشغلة عن أحدث حزمة مثبتة حتى يعاد تشغيل الجهاز. سجّل مصدر المعلومة حتى لا تختلط نتيجة الفحص ببيانات النظام المباشرة.
يساعد كشف النظام على ملاحظة جهاز غير متوقع أو ترتيب أعمال الجرد. تقييم التحديثات يحتاج مراجعة حزم المورد وسياسة الدعم. لا تستنتج غياب تصحيح أمني من اسم عائلة النظام، ولا تضع علامة «آمن» لمجرد أن التخمين وافق ما توقعت.
أسئلة شائعة
هل -O يعرض إصدار Windows أو Linux بدقة دائمًا؟
لا. قد يعرض عائلة أو نطاقًا أو لا يجد مطابقة مناسبة. أكّد النسخة من إدارة الجهاز.
هل -A يعني كشف النظام فقط؟
لا. يجمع كشف النظام والخدمات وفحص السكربتات والتتبع؛ اختر -O عندما يكون هذا هو المطلوب.
هل أفتح منافذ لتحسين البصمة؟
لا تغيّر تعرض الجهاز للشبكة لمجرد تحسين التخمين. وثّق الظروف وحدود النتيجة.
هل البصمة دليل على وجود تصحيح أمني؟
لا. راجع الحزم والتحديثات ونشرات المورد بدل استنتاج حالة التصحيح من البصمة.
المصادر والمراجعة
استُلهم تسلسل الموضوع من مذكرة Network Scanning for Beginners المنشورة باسم CodeMalar، من الصفحات المتاحة التي قدمها القارئ. الشرح العربي والأمثلة إعداد مستقل من Geek4Arab، مع مراجعة الوثائق الرسمية في 28 أكتوبر 2026. لم نستخدم نص الصفحات غير المتاحة ولم ننفذ أمثلة الفحص أثناء إعداد المقال.
مصدر الصورة: Nmap Project — دليل Zenmap الرسمي.

مقالات ومعرفة تقنية باللغة العربية.