الفرق بين TCP Connect وSYN في Nmap: الاتصال والصلاحيات والنتيجة
الفرق بين TCP Connect وSYN هو طريقة اختبار منفذ TCP. يطلب Connect من نظام التشغيل إنشاء اتصال، بينما يراقب SYN رد البداية دون إكمال المصافحة المعتادة. قد تعطي الطريقتان الحالة نفسها لمنفذ معين، لكنهما تختلفان في الصلاحيات وتفاصيل حركة الاتصال.
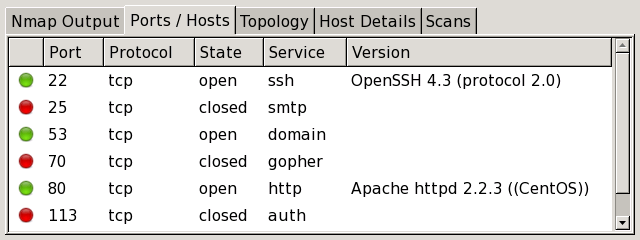
هذا درس من سلسلة جيك للعرب (Geek4Arab) لفهم فحص الشبكات داخل بيئة تدريب تملكها. الأوامر أمثلة تعليمية لم تُنفذ أثناء إعداد المقال، والصورة الرسمية مرجع لشكل الواجهة وليست نتيجة تجربة أجراها الموقع. حدد عنوان جهاز التدريب قبل نسخ أي أمر، ولا تعتبر عنوان المثال جهازًا موجودًا عندك بالضرورة.
كيف تبدأ مصافحة TCP؟
في اتصال TCP المعتاد يرسل العميل SYN، ويرد الطرف المستمع بـSYN-ACK، ثم يرسل العميل ACK لإكمال إنشاء الاتصال. يفيد فهم هذه الخطوات في قراءة الفحص، لكنه لا يختزل كل أسباب فشل التطبيق في المصافحة؛ نجاح الاتصال لا يثبت أن صفحة الويب أو تسجيل الدخول أو قاعدة البيانات تعمل كما تريد.
عند قراءة النتائج، اسأل أولًا عن حالة TCP، ثم انتقل إلى اختبار التطبيق بأداة مناسبة. لا تكتب أن موقعًا يعمل لمجرد أن منفذه يقبل اتصالًا. قد يقبل خادم الاتصال ثم يعيد خطأ في البروتوكول أو التطبيق.
كيف يعمل TCP Connect مع -sT؟
يستخدم -sT واجهة connect في نظام التشغيل. عندما ينجح إنشاء الاتصال، يحصل Nmap على دليل أن المنفذ يقبله، ثم ينهي الاتصال وفق سلوك النظام والأداة. لا تحتاج هذه الطريقة عادةً إلى صلاحيات إنشاء حزم خام، ولذلك تصلح كبداية على بيئة مستخدم عادية.
nmap -sT -n -p 8080 127.0.0.1يفترض المثال وجود خدمة تدريب محلية على 8080 من بيئة تنفيذ الأمر نفسها. إذا كنت تستخدم حاوية Nginx، راجع طريقة إنشاء حاوية محلية وفرق منفذ المضيف عن منفذ الحاوية. لا تستنتج نوع التطبيق من رقم 8080 وحده.
كيف يختلف SYN مع -sS؟
يرسل فحص SYN مجسة SYN ويراقب الرد. تشير SYN-ACK عادةً إلى منفذ مفتوح، وتشير RST إلى منفذ مغلق. لا يكمل الفاحص الاتصال بالطريقة المعتادة التي تنتهي بإرسال ACK لإتمام المصافحة، ولهذا يسمى الفحص نصف المفتوح.
يحتاج هذا الأسلوب إلى إمكانية إرسال الحزم الخام، وتفاصيل توفيرها تختلف باختلاف النظام والتثبيت. على Linux تحتاج غالبًا إلى صلاحيات مناسبة؛ لا تفترض أن كتابة sudo هي إعداد صالح لكل الأنظمة أو أن Nmap سيختار النوع نفسه مهما كانت الصلاحيات.
| المقارنة | TCP Connect | SYN |
|---|---|---|
| الخيار | -sT | -sS |
| الآلية | طلب اتصال عبر النظام | مجسات حزم ومراقبة الرد |
| المصافحة | قد تكتمل على المنفذ المفتوح | لا تكتمل بالطريقة المعتادة |
| الصلاحيات | لا يتطلب عادةً حزمًا خامًا | يتطلب صلاحيات الحزم الخام |
هل SYN غير قابل للرصد؟
لا. عدم إكمال اتصال TCP لا يمنع جدار الحماية أو نظام مراقبة الشبكة من تسجيل المجسات. قد تختلف سجلات التطبيق عن سجلات الشبكة، لذلك لا تجعل غياب اتصال مكتمل في سجل خدمة ما دليلًا على غياب الرصد. يذكر توثيق Nmap أن أنظمة الكشف المناسبة تستطيع ملاحظة الطريقتين.
في التدريب، نختار نوع الفحص لفهمه ولتوافقه مع البيئة. لا تحتاج إلى إخفاء التجربة عن بيئة تملكها وتوثقها؛ تحتاج إلى تحديد هدفها ووقت تشغيلها والأثر المتوقع. الأوصاف التسويقية مثل «خفي تمامًا» تفسد فهم النتائج.
لماذا قد تختلف النتائج بين تجربتين؟
قد تتدخل قواعد الترشيح وتغير الخدمة أو اختلاف وقت الفحص ومكانه. راجع هذه العوامل قبل إرجاع الفرق إلى -sT و-sS وحدهما. إذا كان أحد الأمرين قد فشل بسبب الصلاحيات، فلا تقارن رسالة الفشل بتقرير فحص اكتمل وتعتبرهما تجربتين متكافئتين.
اختر منفذ تدريب واحدًا، وسجّل الأمر والصلاحيات ومكان التنفيذ. قارِن الحالات أولًا، ثم راجع سجلات خدمتك إذا أردت فهم أثر الاتصال. لا توجد حاجة لإضافة اكتشاف النظام والإصدارات والسكربتات إلى مقارنة تخص مصافحة TCP فقط.
ما الخطوة التعليمية التالية؟
اشرح الفرق بين نجاح اتصال TCP ونجاح طلب التطبيق. ثم اكتب ما تتوقعه عند إيقاف خدمة التدريب وما الذي قد يمنعك من الجزم بالسبب. راجع المنافذ وlocalhost في Docker إذا بدا أن الأمر والمتصفح يختبران هدفين مختلفين.
أسئلة شائعة
هل -sS أسرع دائمًا؟
لا يمكن ضمان ذلك لكل بيئة. يتأثر الزمن بعدد الأهداف والمنافذ والترشيح والتأخير وإعادة المحاولات. افهم الطريقة قبل مقارنة السرعات.
هل -sT يكفي لأول تجربة؟
نعم لتجربة TCP محدودة على خدمة محلية معروفة، خصوصًا عندما لا تتوفر صلاحيات الحزم الخام. لا يختبر هذا وحده سلامة التطبيق.
هل رفض الصلاحيات يعني أن المنفذ مغلق؟
لا. فشل بدء نوع الفحص لا يصف حالة منفذ الهدف. عالج متطلبات بيئتك أو اختر طريقة مناسبة قبل تفسير النتيجة.
هل Open يثبت وجود Nginx؟
لا. يشير إلى قابلية اتصال رصدها الفحص. تحديد التطبيق يحتاج أدلة أخرى، ولا يكفي اسم الخدمة المتوقع من رقم المنفذ.
المصادر والمراجعة
استُلهم تسلسل الموضوع من مذكرة Network Scanning for Beginners المنشورة باسم CodeMalar، من الصفحات المتاحة التي قدمها القارئ. الشرح العربي والأمثلة إعداد مستقل من Geek4Arab، مع مراجعة الوثائق الرسمية في 27 أكتوبر 2026. لم نستخدم نص الصفحات غير المتاحة ولم ننفذ أمثلة الفحص أثناء إعداد المقال.
مصدر الصورة: Nmap Project — دليل Zenmap الرسمي.

مقالات ومعرفة تقنية باللغة العربية.