التحقق من قواعد الجدار الناري باستخدام Nmap: اختبار من الجهة الصحيحة
يحتاج التحقق من قواعد الجدار الناري باستخدام Nmap إلى نقطة فحص مناسبة وخدمة تعرف حالتها مسبقًا. النتيجة تصف ما استطاع الفاحص الوصول إليه من موضعه؛ ظهور closed وحده لا يثبت أن قاعدة الحجب تعمل، فقد تكون الخدمة متوقفة أو مرتبطة بواجهة أخرى.
الأوامر أمثلة تعليمية لأجهزة تدريب تملكها ولم تُنفذ أثناء إعداد المقال. العنوان 192.168.56.10 افتراضي؛ استبدله بعنوان هدف المختبر بعد التحقق من نطاق التجربة. لا تنسخ المثال إلى شبكة عمل قبل تحديد النطاق والإذن المناسبين.
ما السؤال الذي تريد اختباره؟
اكتب القاعدة المتوقعة بلغة واضحة: «يسمح لجهاز التدريب بالوصول إلى TCP 8080، ويمنع وصوله إلى TCP 3306». حدّد المصدر والوجهة والبروتوكول والمنفذ. قاعدة تخص عنوانًا واحدًا ليست قاعدة لجميع الشبكات، ونجاح اختبار من مصدر مسموح لا يثبت منع بقية المصادر.
جهّز جدولًا صغيرًا قبل التجربة يتضمن الخدمة المطلوبة، والمنفذ، ومصدر الفحص، والنتيجة المتوقعة. اترك عمودًا لما لاحظته فعلًا وعمودًا لما أكدته من سجلات الخادم. هذا يمنع صياغة توقعات جديدة بعد رؤية النتيجة، ويجعل مراجعة التغيير قابلة للتكرار.
لماذا تفحص من جهاز آخر؟
الوصول عبر localhost يختلف عن الاتصال القادم من الشبكة. اختبر من جهاز تدريب ثانٍ يمر بالمسار الذي تريد تقييمه، لا من الخادم نفسه فقط. إذا كانت القاعدة تتعلق بواجهة معينة أو شبكة افتراضية، تأكد من استخدامهما في التجربة؛ وجود الجهازين على الحاسوب نفسه لا يكفي لوصف المسار.
nmap -sT -n -p 8080,3306 192.168.56.10يختبر المثال منفذي TCP باستخدام Connect، دون إضافة كشف إصدار أو سكربتات. استبدل الأرقام بمنافذ خدمات مختبرك الفعلية. لا تفترض وجود قاعدة بيانات لمجرد استخدام الرقم 3306؛ راجع إعداد الخدمة على الهدف قبل تفسير حالة المنفذ.
كيف تفسر open وclosed وfiltered في هذا الاختبار؟
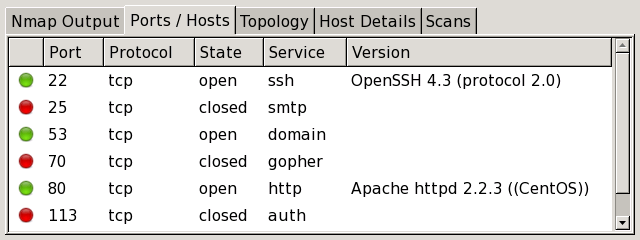
تعني open أن اتصالًا يمكن قبوله عند المنفذ من موضع الفاحص. تعني closed أن الفحص لم يجد خدمة تقبل الاتصال بالطريقة المستخدمة، بينما تعني filtered أن الفاحص لا يستطيع حسم كونه مفتوحًا أو مغلقًا بسبب ما واجهه من ردود أو غيابها. لا تعتبر هذه الحالات أسماء مؤكدة لقاعدة بعينها.
إذا كنت تريد إثبات حجب خدمة، فتأكد أولًا من أنها تعمل وتستمع على العنوان المقصود. خدمة متوقفة قد تعطي النتيجة نفسها قبل تعديل القاعدة وبعده. المقارنة هنا لا تثبت فاعلية الحجب، حتى لو بدت النتيجة النهائية غير مفتوحة.
ما الذي يجعل المقارنة مفيدة؟
احتفظ بالأمر والوقت ومصدر الاتصال قبل التغيير وبعده. غيّر عنصرًا واحدًا في كل مرة داخل المختبر، واترك المنافذ وطريقة الفحص ثابتة. لا تقارن فحصًا من الخادم نفسه بفحص لاحق من شبكة بعيدة ثم تنسب الفرق كله إلى الجدار الناري.
راجع سجل الخدمة وسجل الجدار الناري عند توفر التسجيل. قد تكتشف أن الخدمة تستمع على loopback فقط، أو أن قاعدة وصول على مضيف افتراضي أو موجّه تتدخل في المسار. اعمل على تحديد الموضع بدل تكرار الفحص بخيارات أكثر اتساعًا بلا سؤال محدد.
ماذا تكتب في تقرير التحقق؟
اكتب نتيجة محددة مثل: «من جهاز التدريب A ظهر TCP 8080 مفتوحًا، ولم ينجح الاتصال إلى TCP 3306؛ راجعت استماع الخدمة وسجل الحجب على الهدف». إذا لم تؤكد السجل أو استماع الخدمة، اذكر ذلك صراحة. التقرير الجيد يحفظ حدود الدليل بدل تحويل نتيجة قصيرة إلى حكم شامل.
إذا ظهر منفذ غير متوقع مفتوحًا، راجع الخدمة وقاعدة الوصول معًا. وإذا انقطع اتصال إدارة تحتاجه، اتبع وسيلة الاستعادة التي أعددتها قبل التغيير. لا تغيّر قواعد بيئة إنتاج أثناء تجربة تعليمية؛ المطلوب هنا فهم التحقق وقراءة النتيجة، لا تطبيق سياسة جديدة على خادم حي.
للتوسع في قراءة التقرير، راجع شرح حالات المنافذ في Nmap قبل نسبة الحالة إلى قاعدة حماية محددة.
أسئلة شائعة
هل closed يثبت نجاح الجدار الناري؟
لا. قد تكون الخدمة متوقفة أو لا تستمع على العنوان المفحوص. راجع الخدمة والمسار والسجلات.
هل أفحص من الخادم نفسه؟
يمكن أن يفيد كفحص محلي للخدمة، لكنه لا يعوض اختبار المسار الشبكي من مصدر آخر مناسب.
هل يلزم -sV للتحقق من منفذ؟
ليس دائمًا. ابدأ بحالة المنافذ المعروفة، وأضف التعرف على الخدمة عندما تحتاجه ولديك سبب واضح.
هل فحص مصدر واحد يكفي لتقييم كل السياسة؟
لا. تحقق من المصادر والواجهات التي تشملها السياسة، وسجّل نطاق كل تجربة.
المصادر والمراجعة
استُلهم تسلسل الموضوع من مذكرة Network Scanning for Beginners المنشورة باسم CodeMalar، من الصفحات المتاحة التي قدمها القارئ. الشرح العربي والأمثلة إعداد مستقل من Geek4Arab، مع مراجعة الوثائق الرسمية في 29 أكتوبر 2026. لم نستخدم نص الصفحات غير المتاحة ولم ننفذ أمثلة الفحص أثناء إعداد المقال.
مصدر الصورة: Nmap Project — دليل Zenmap الرسمي.

مقالات ومعرفة تقنية باللغة العربية.